
Автор: anti-colorados
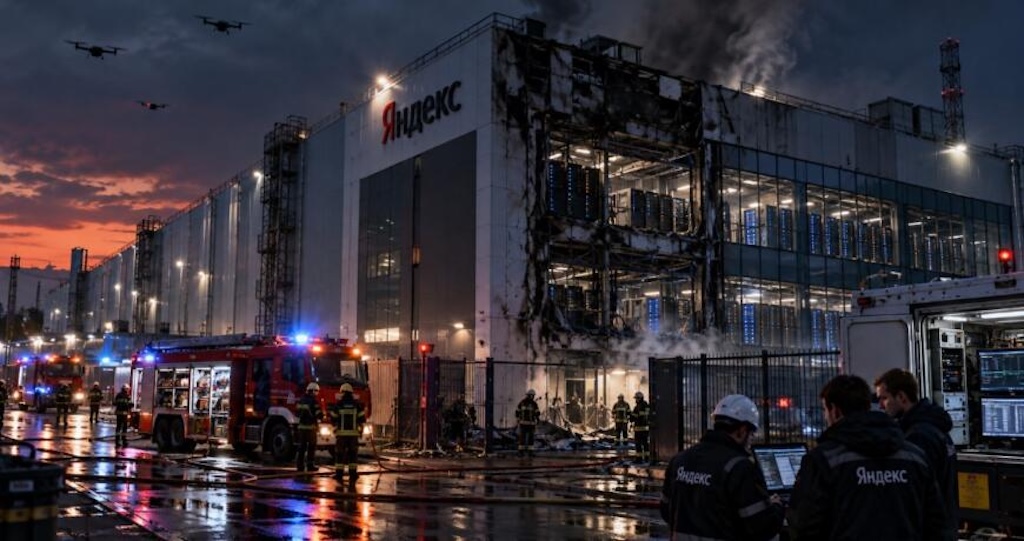
Звідси випливає, що йдеться не про удари по дата-центрах взагалі, а по конкретних і в певній послідовності. Насправді лапті посиленими темпами форсували створення таких структур за образом і подобою того, що вже реалізовано в Китаї чи Ірані. Там це створювалося не для того, щоб зробити користувачам якісь особливі зручності у плані цифрового документообігу чи чогось такого. Нічого подібного. З самого початку було поставлено завдання військового призначення та сфери внутрішньої безпеки, і, виходячи з цих базових функцій, було складено технічні завдання на будівництво таких центрів. Це – ключ до всієї проблеми, який вирахували наші військові.
Справа в тому, що якщо ви створюєте систему тотального стеження в режимі реального часу, то вам треба дотримуватися як мінімум двох базових принципів. Перший з них – повна централізація потоків даних. І це зрозуміло, адже вони мають оброблятися системою стеження. Чим повнішим буде потік даних, тим повнішою буде картина для аналізу, і навпаки, використання маси відносно невеликих дата-центрів ускладнює це завдання як щодо формування потоків даних, так і щодо їх аналізу. Ну, а масштаб збору та обробки даних якраз і потребує наявності монстроїдних дата-центрів. Ось вони їх і збудували.
Другий принцип відомий кожній тоталітарній країні, і не лише тоталітарній. Просто згадаймо про те, як у курнику боролися з «Гуглом», «Епплом» та іншими цифровими гігантами для того, щоб користувацька база розташовувалася на їхній території і, відповідно, потоки даних їхніх громадян ішли через місцеву цифрову систему. Ось чому в них заборонено «Старлінк» для цивільних, адже все це вибиває інструменти контролю, бо все має пройти через ті самі дата-центри. Між іншим, у Штатах стояла неабияка заруба з Китаєм з приводу того, що користувацькі дані китайських пристроїв зберігаються, а значить – і обробляються в Китаї. Тобто хто тримає в своїх руках цей актив, той його і обробляє.
Для того щоб не випустити ці дані за кордон, лапті і створили ці структури, на яких висить їхня внутрішня безпека, ВПК та військові, яким потрібні системи ШІ для навчання нових зразків озброєнь з машинним зором, і не тільки це. Тобто ось це все насамперед було створено для того, щоб критичні дані не опинилися на зарубіжних серверах і, відповідно, не стали доступні для їх аналізу. З цієї причини все зібрано на території курника, в кількох мегацентрах, які за визначенням стали максимально вразливими для повітряних ударів. У таку величезну ціль важко не влучити, навіть з похмілля.
І тут якраз і проявляється відмінність наших реалій та реалій курника. Україні не було потреби влаштовувати щось подібне і збирати все докупи. Ба більше, практично всі державні структури, великі компанії або надавачі ІТ-послуг мають свої дзеркала в закордонних дата-центрах або «хмарах». Тому ураження локальних дата-центрів, безумовно, болісне, але не настільки катастрофічне, як у лаптів. Я особисто знаю кілька прикладів того, як низка компаній, які фізично тримали свої дані в уражених дата-центрах, перерозподілили їх як усередині України, так і за кордоном. Тобто тут немає жорсткої вимоги централізації чи виведення даних у «дружню гавань». Інша річ, що це має свої технічні проблеми, які вирішуються по-різному в конкретних випадках, але тих базових обмежень, які мають лапті, наші компанії не мають.
Словом, той, хто запропонував прутіну лупити по наших дата-центрах, зробив дуже велику помилку, бо наша дзеркальна відповідь завдає значно більшої шкоди базовим структурам безпеки лаптів. Спочатку вони форсували цифровізацію всього, щоб зібрати це під один ковпак, а коли зібрали, навіть не підозрювали, що по ньому може прилетіти згори. І, скажімо так, практично п’ять років війни воно так і було, але вони самі зрушили цю тему з місця, і тепер, як і очікувалося, наші Сили оборони послідовно гасять світло у цих критично важливих для контролю авторитарної влади структурах.
І це – лише один приклад того, як це виглядає. Їхня нафтова галузь – такий самий приклад. Буквально в перші тижні війни вони почали довбати по Кременчуцькому НПЗ, поки остаточно його не добили. У результаті полетіло по їхніх НПЗ так, що тепер вони там виють і купують Додіка разом з його родиною, щоб він щось зробив. Це – інша історія, але просто зазначимо, що насправді хоровод навколо Тромба викликаний тим, що самотужки вони вже не здатні врятувати свою нафтову галузь. І таких прикладів – безліч. Просто нагадаю, що Україна не завдала ще жодного удару по їхніх аеропортах, незважаючи на те, що вони зробили з нашими аеропортами. Отже, цей кейс ще не відкрито, як і кілька інших.
Колись була така глобальна система “Ешелон”, універсальний шпигун за всіма і всім. І що, система могла обробляти лише прямоточні нешифровані дані. Одним словом вона себе не виправдала. Чому кацапи возилися з телеграмои? Там система шифрування на одноразових індивідуальних ключах, хотіли Дугова схилити до переробки системи під майстер ключ. Не можу сказати вийшло чи ні. А сама система шпигунства тотальна упирається у спроможність своєчасної обробки виявлених відхилень, шифрування на льоту з ключем у 4к навіть асиметричним дуже важка задача, там потрібне чотири кратне перетворення відкритого ключа. Тому гасіння дата центрів це чудово. Обробка результатів діяльності гальмується кратно.